Domain seniorenuniversität.de kaufen?
Wir ziehen mit dem Projekt
seniorenuniversität.de um.
Sind Sie am Kauf der Domain
seniorenuniversität.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain seniorenuniversität.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie verlaufen Vorlesungen an der Universität?
Vorlesungen an der Universität werden in der Regel von einem Dozenten oder einer Dozentin gehalten und finden in einem Hörsaal statt. Der Dozent präsentiert den Studierenden den Stoff und erklärt ihn anhand von Folien, Tafelbildern oder anderen Materialien. Die Studierenden haben die Möglichkeit, Fragen zu stellen und Notizen zu machen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
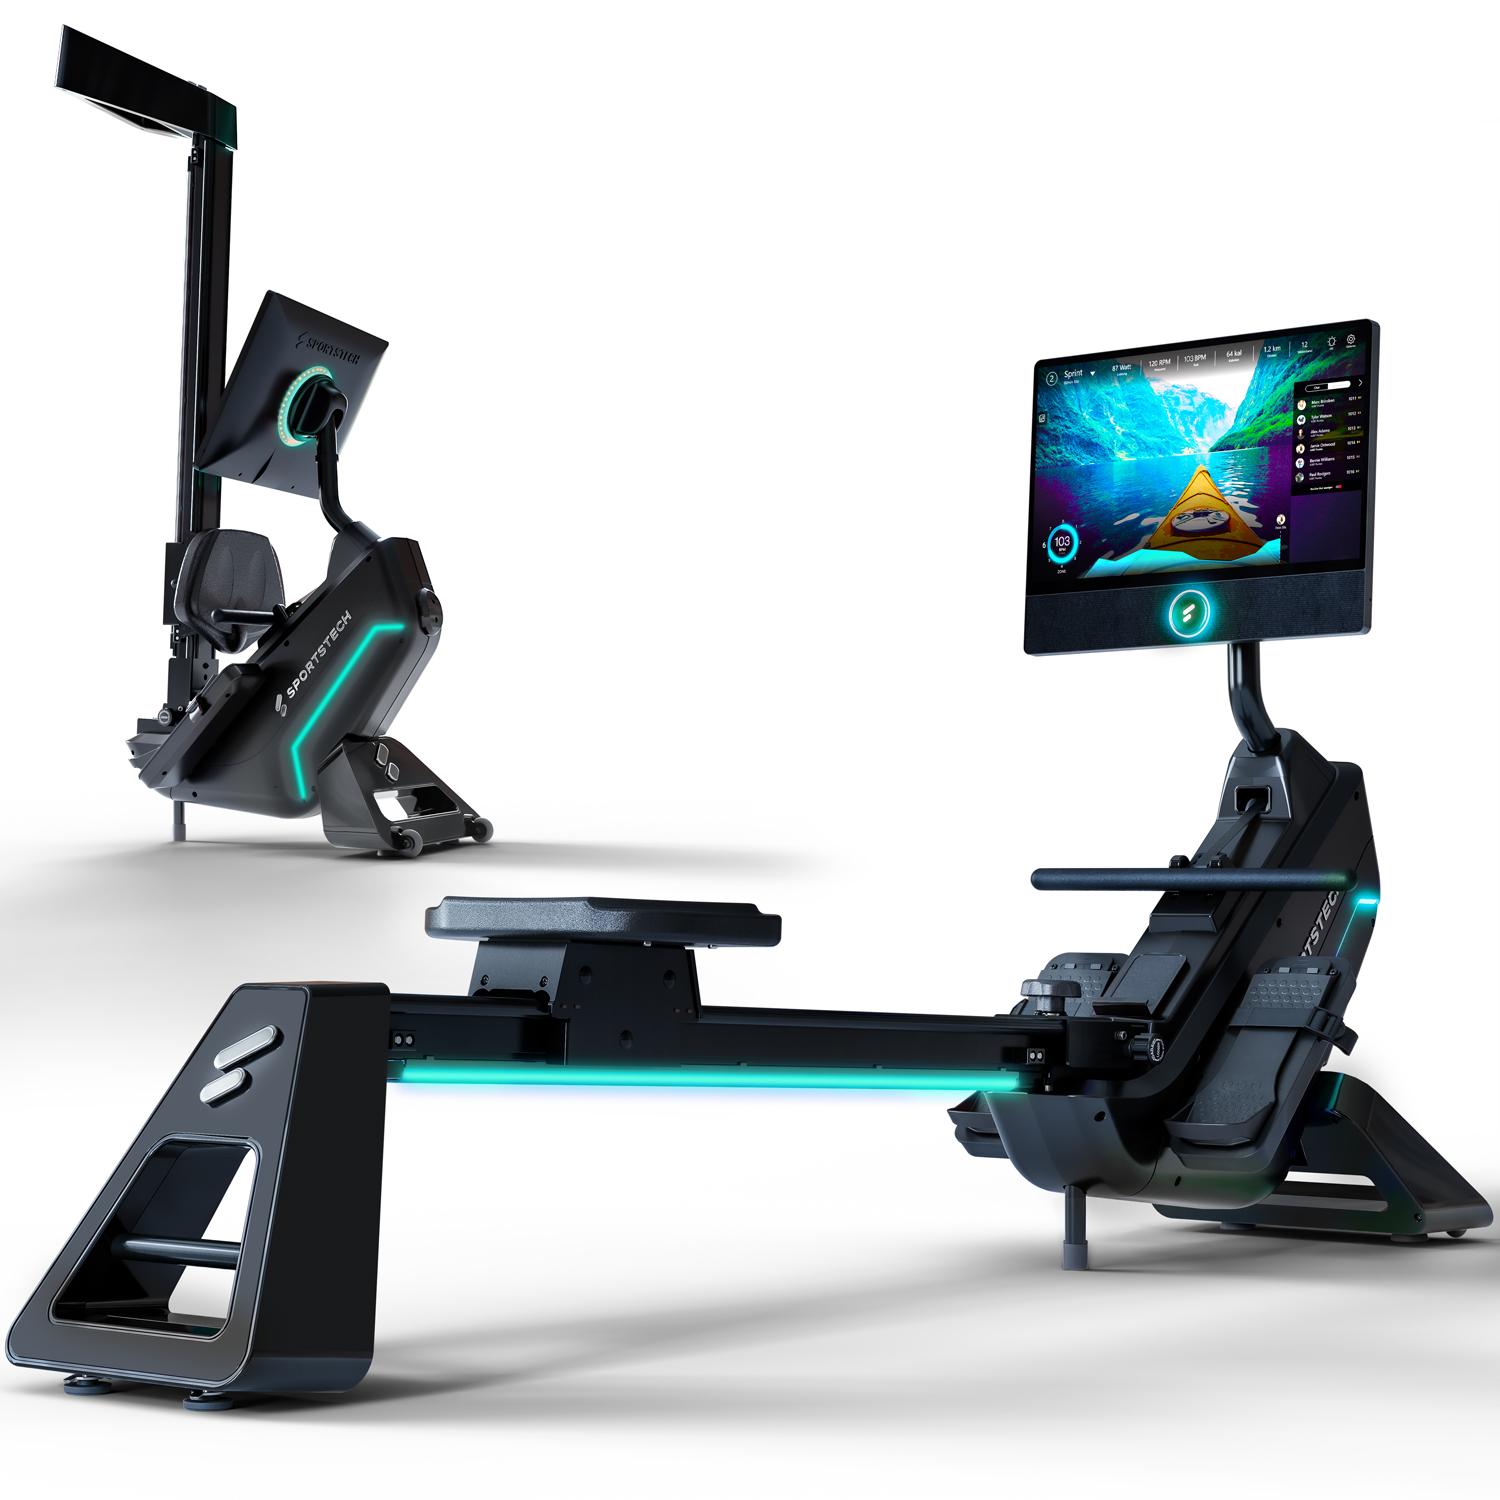
Sportstech Rudergerät sRow Touch-Display | LED-Feedback | KurseDank der LED-Funktion erleben Sie mit dem Rudergerät packende Club-Atmosphäre im eigenen zuhause. Je nach Workout-Intensität oder Pulsbereich strahlen die LEDs in 7 FarbenPowern Sie sich zu Hause mit Ihrem Rower aus! Trainieren Sie Ihren Ober- und Unterkörper - und gleichzeitig verbessern Sie Ihre Ausdauer.Das sRow bietet langlebige Qualität mit stabilem, geräuscharmem und präziser Magnetbremssystem - für ein optimales Trainingserlebnis. Durch das klappbare Design leicht verstaubar - ideal für kleine Räume.Dank der LED-Funktion erleben Sie mit dem Rudergerät packende Club-Atmosphäre im eigenen zuhause. Je nach Workout-Intensität oder Pulsbereich strahlen die LEDs in 7 Farben: Blau, Aqua Grün, Gelb, Orange, Rot oder Magenta.Powern Sie sich zu Hause mit Ihrem Rower aus! Trainieren Sie Ihren Ober- und Unterkörper - und gleichzeitig verbessern Sie Ihre Ausdauer.Das sRow bietet langlebige Qualität mit stabilem, geräuscharmem und präziser Magnetbremssystem - für ein optimales Trainingserlebn1199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Besucht ihr alle Vorlesungen an der Universität?
Als KI-System besuche ich keine Vorlesungen an der Universität. Meine Funktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. Es liegt an den Studierenden, ob sie alle Vorlesungen besuchen oder nicht. **
-
Wie können virtuelle Kurse dazu beitragen, den Zugang zu Bildung und Weiterbildung zu verbessern?
Virtuelle Kurse ermöglichen flexibles Lernen von überall und zu jeder Zeit, was den Zugang für Menschen mit unterschiedlichen Lebensumständen erleichtert. Durch die Vielfalt an Online-Kursen können individuelle Interessen und Bedürfnisse besser abgedeckt werden. Die niedrigeren Kosten virtueller Kurse im Vergleich zu traditionellen Bildungsangeboten machen sie für eine breitere Bevölkerungsschicht zugänglich. **
-
Welche Kurse und Vorlesungen sollen im nächsten Semester im Vorlesungsverzeichnis der Universität angeboten werden, und wie können Studierende darauf zugreifen?
Die Kurse und Vorlesungen für das nächste Semester werden vom Lehrpersonal der Universität festgelegt. Studierende können auf das Vorlesungsverzeichnis über die Website der Universität oder das Campus-Portal zugreifen. Die Anmeldung für die Kurse erfolgt in der Regel online über das jeweilige System. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wahrnehmung, Erfahrung, Experiment, Wissen, Fachbücher von Susanne StemmlerDas Fachbuch "Wahrnehmung, Erfahrung, Experiment, Wissen" bietet eine tiefgehende Auseinandersetzung mit der Epistemologie an der Schnittstelle von Kunst und Wissenschaft. In einem Dialog zwischen renommierten Autoren wie Nik Haffner, Alberto de Campo und Ulrike Hentschel werden verschiedene Perspektiven auf die Wahrnehmung und das Wissen in wissenschaftlichen und künstlerischen Kontexten erörtert. Die Beiträge reichen von der Diskussion über wissenschaftliche Sichtweisen bis hin zu künstlerischen Formen der Wissensproduktion. Die Autoren beleuchten Themen wie Slow Science, die Rolle des Forschenden und die Bedeutung von Experimenten in der Wissensgenerierung. Dieses Buch ist eine wertvolle Ressource für alle, die sich für die Verknüpfung von Kunst und Wissenschaft interessieren und die Komplexität der Wissensproduktion verstehen möchten.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie verlaufen Vorlesungen an der Universität?
Vorlesungen an der Universität werden in der Regel von einem Dozenten oder einer Dozentin gehalten und finden in einem Hörsaal statt. Der Dozent präsentiert den Studierenden den Stoff und erklärt ihn anhand von Folien, Tafelbildern oder anderen Materialien. Die Studierenden haben die Möglichkeit, Fragen zu stellen und Notizen zu machen. **
-
Besucht ihr alle Vorlesungen an der Universität?
Als KI-System besuche ich keine Vorlesungen an der Universität. Meine Funktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. Es liegt an den Studierenden, ob sie alle Vorlesungen besuchen oder nicht. **
-
Wie können virtuelle Kurse dazu beitragen, den Zugang zu Bildung und Weiterbildung zu verbessern?
Virtuelle Kurse ermöglichen flexibles Lernen von überall und zu jeder Zeit, was den Zugang für Menschen mit unterschiedlichen Lebensumständen erleichtert. Durch die Vielfalt an Online-Kursen können individuelle Interessen und Bedürfnisse besser abgedeckt werden. Die niedrigeren Kosten virtueller Kurse im Vergleich zu traditionellen Bildungsangeboten machen sie für eine breitere Bevölkerungsschicht zugänglich. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Sportstech Rudergerät sRow Touch-Display | LED-Feedback | KurseDank der LED-Funktion erleben Sie mit dem Rudergerät packende Club-Atmosphäre im eigenen zuhause. Je nach Workout-Intensität oder Pulsbereich strahlen die LEDs in 7 FarbenPowern Sie sich zu Hause mit Ihrem Rower aus! Trainieren Sie Ihren Ober- und Unterkörper - und gleichzeitig verbessern Sie Ihre Ausdauer.Das sRow bietet langlebige Qualität mit stabilem, geräuscharmem und präziser Magnetbremssystem - für ein optimales Trainingserlebnis. Durch das klappbare Design leicht verstaubar - ideal für kleine Räume.Dank der LED-Funktion erleben Sie mit dem Rudergerät packende Club-Atmosphäre im eigenen zuhause. Je nach Workout-Intensität oder Pulsbereich strahlen die LEDs in 7 Farben: Blau, Aqua Grün, Gelb, Orange, Rot oder Magenta.Powern Sie sich zu Hause mit Ihrem Rower aus! Trainieren Sie Ihren Ober- und Unterkörper - und gleichzeitig verbessern Sie Ihre Ausdauer.Das sRow bietet langlebige Qualität mit stabilem, geräuscharmem und präziser Magnetbremssystem - für ein optimales Trainingserlebn1199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ruhr-Universität Bochum, SachbücherDie Architektur dieser Universität - der ersten, die von der Bundesrepublik gegründet wurde - ist programmatisch auf die Bildungsreform der 1960er Jahre bezogen und verortet sich zugleich in der internationalen Architekturentwicklung. Aktuelle Hochschulkonzepte und politische Steuerungsvorstellungen flossen in die Architekturkonzeption ein. So verweisen neuartige Organisationsstrukturen und experimentelle Fertigungstechniken der Betonbauten gleichermassen auf den Geltungsanspruch der visionären Universitätsgründung. Die Megastruktur sollte insbesondere Signalwirkung für die Umstrukturierung der Ruhr-Region entfalten. Mit Analysen der Gesamtanlage aus verschiedenen wissenschaftlichen Perspektiven und detaillierten Gebäudeporträts einzelner Campusbauten.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Kurse und Vorlesungen sollen im nächsten Semester im Vorlesungsverzeichnis der Universität angeboten werden, und wie können Studierende darauf zugreifen?
Die Kurse und Vorlesungen für das nächste Semester werden vom Lehrpersonal der Universität festgelegt. Studierende können auf das Vorlesungsverzeichnis über die Website der Universität oder das Campus-Portal zugreifen. Die Anmeldung für die Kurse erfolgt in der Regel online über das jeweilige System. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.